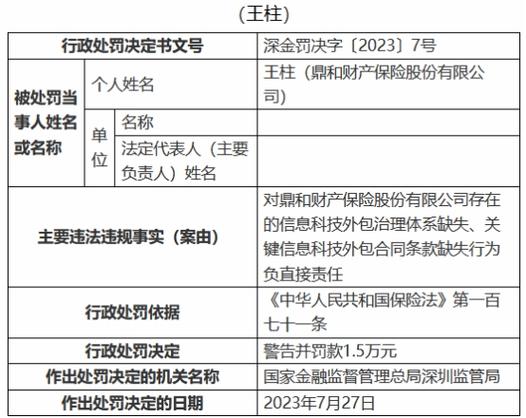
鼎和財產保險股份有限公司深圳分公司(以下簡稱“鼎和財險深圳”)因信息科技外包治理體系缺失等問題,被監管部門依法予以處罰。這一事件不僅暴露出個別金融機構在信息技術外包管理上的漏洞,也為整個金融行業敲響了合規經營的警鐘。
一、處罰背景:外包治理缺失觸及監管紅線
根據監管披露的信息,鼎和財險深圳的主要違規事實包括:未建立完善的信息科技外包治理體系,對外包服務商的風險評估與持續監控不到位,以及接受金融機構委托從事金融信息技術外包服務時未能有效履行相關管理責任。這些問題違反了《銀行保險機構信息科技外包風險監管辦法》等相關規定,凸顯出公司在快速推進數字化轉型過程中,對信息安全與合規管理的忽視。
值得注意的是,鼎和財險深圳并非個例。隨著金融科技蓬勃發展,越來越多的金融機構將信息技術服務委托給第三方,但部分機構只看重效率與成本,卻忽視了外包帶來的操作風險、數據泄露風險及合規風險。此次處罰正是監管對此類亂象的精準出擊。
二、問題剖析:信息科技外包的“重災區”
信息科技外包治理體系的缺失,絕非一朝一夕形成。從鼎和財險深圳的違規情況來看,主要存在以下核心問題:
- 治理架構虛設:未設立專門的外包管理委員會或明確的責任部門,導致外包決策、執行與監督相互脫節。
- 準入與退出機制寬松:對外包服務商的資質、安全能力、信譽等審查不嚴,且缺乏動態退出機制,長期合作對象一旦出現問題,極易傳導至公司自身。
- 監控與審計流于形式:未定期對外包服務進行風險評估、安全測試和合規審計,無法及時發現數據泄露、系統中斷等隱患。
- 被動應對自身能力不足:接受金融機構委托從事金融信息技術外包服務時,本身作為外包提供方,卻未建立相應的服務質量與風險管控體系,形成“雙重踩雷”。
簡而言之,這種“委托-被委托”的雙重關系中,鼎和財險深圳既未能做好作為發包方的管理,也未能勝任作為承包方的內部管控,最終導致監管亮劍。
三、行業警示:外包不等于“甩手掌柜”
金融行業作為數據密集型、高敏感度的領域,信息科技外包的風險遠比想象中更大。一旦外包服務商發生系統故障、數據泄露或業務中斷,金融機構不僅要承擔經濟損失,更可能面臨客戶信任崩潰與監管重罰。
鼎和財險深圳事件釋放出三個明確信號:
- 監管趨嚴:金融監管部門正加大對外包風險的全流程監督,“重外包、輕管理”的時代已結束。
- 合規底線不可碰:即使未造成實際危害后果,外包治理體系缺失本身就構成違規。事后補救不如事前建設。
- 責任無法外包:外包的是服務,不能外包的是風險責任。金融機構必須時刻承擔起主體責任。
四、解決之道:構建全生命周期治理體系
為避免步其后塵,金融機構應從以下幾個方面完善信息科技外包治理:
1. 健全治理框架:設立董事會或高管層直接領導的外包管理組織,明確每項外包活動的責任人及權責。
2. 強化準入與盡調:對外包服務商進行嚴格的財務、技術、安全和規模測算,確保其具備持續穩定的服務能力。
3. 實行持續監控與評估:通過現場檢查、非現場監測、滲透測試等方式,定期評估外包風險,并及時更新合作策略。
4. 完善合同與數據保護:在合同中約定數據主權、退出機制、安全事件責任等關鍵條款,不依賴口頭承諾。
5. 建立應急與退出預案:一旦外包服務無法滿足要求或發生突發事件,能夠快速切換或自行承接,避免業務中斷。
6、“委托-被委托”雙重視角自檢:作為被委托方時,嚴格遵守委托方要求;作為主營財險的公司,也要保證自身網絡、系統符合金融行業標準。
尤其是在接受其他金融機構委托、從事金融信息技術外包時,鼎和財險深圳更應主動建立規范服務流程,這既是對客戶負責,也是對自身聲譽的捍衛。
五、合規為基,行穩致遠
鼎和財險深圳被罰案例,是一面鏡子,照見了金融科技浪潮下隱藏的外包風險暗流。它告誡所有金融機構:效率誠可貴,合規價更高。任何輕視治理體系建設的短視行為,最終都可能引來監管的重罰與市場的信任危機。
隨著數字化轉型不斷深入,信息科技外包將繼續廣泛存在,監管部門仍會持續加碼。只有筑牢外包治理體系這道“防火墻”,才能真正實現金融創新與安全的平衡,在競爭激烈的保險行業中行穩致遠。